Prontuário eletrônico e LGPD: o que uma clínica pequena é obrigada a garantir sobre dados de paciente
Se um paciente pedir hoje, por escrito, pra saber quem acessou o prontuário dele nos últimos seis meses, sua clínica consegue responder em minutos — ou precisa ligar pra quem cuida da TI e torcer pra alguém lembrar? A maioria das clínicas pequenas nunca testou essa pergunta na prática, e é exatamente aí que a LGPD deixa de ser um assunto jurídico distante e vira um problema operacional real.
Por que prontuário não é um dado pessoal qualquer
A LGPD (Lei 13.709/2018) separa dado pessoal comum de dado pessoal sensível — categoria que inclui, no Artigo 5º, inciso II, dado referente à saúde. Prontuário eletrônico é, por definição, dado sensível: diagnóstico, prescrição, evolução clínica, exame. O Artigo 11 da lei impõe um regime mais restrito pra esse tipo de dado do que pra um cadastro comum — a exigência de base legal e de cuidado no tratamento é maior, justamente porque o risco pro paciente, se esse dado vazar ou for usado fora de propósito, também é maior.
Na prática clínica, o atendimento de saúde realizado por profissional habilitado já tem base legal própria no Artigo 11 (inciso II, "f") pra existir sem depender de um formulário de consentimento assinado pra cada campo do prontuário. O ponto que trava a maioria das clínicas não é a base legal — é o que vem depois dela: quem pode acessar esse dado, por quanto tempo ele fica guardado, e o que a clínica faz se for perguntada sobre isso.
As quatro obrigações que realmente pesam no dia a dia
Controle de acesso por pessoa e por função. Nem todo mundo na clínica precisa ver tudo. A recepção precisa de agenda e cadastro, não do histórico clínico completo do paciente; o profissional que atende precisa do prontuário de quem ele atende, não da folha de pagamento da equipe. Acesso sem essa segmentação é o tipo de coisa que passa despercebida até o dia em que alguém pergunta quem viu o quê.
Registro de quem acessou o quê, e quando. Não basta restringir acesso — é preciso conseguir mostrar, se pedido, um histórico de quem consultou um prontuário específico. Sem esse registro, a clínica não tem como responder a um questionamento do paciente nem investigar um acesso indevido depois que ele já aconteceu.
Retenção com prazo e finalidade, não "guardar tudo pra sempre por garantia". Prontuário médico tem prazo mínimo de guarda definido por norma do conselho profissional (geralmente 20 anos a partir do último registro), mas isso não é o mesmo que guardar sem critério qualquer outro dado que a clínica coletou por outro motivo. A regra prática é simples: cada dado guardado precisa ter uma razão nomeável pra continuar existindo.
Resposta ao titular em prazo razoável. O paciente tem direito de pedir acesso, correção ou confirmação de tratamento dos próprios dados (Artigo 18 da LGPD). Uma clínica que não tem um processo pra isso — nem que seja simples, "quem responde e em quanto tempo" — descobre a dificuldade só quando o pedido chega de verdade.
O que está em jogo se isso for ignorado
A LGPD não é uma recomendação de boa prática — tem sanção administrativa prevista. O Artigo 52 da lei permite à ANPD (Autoridade Nacional de Proteção de Dados) aplicar multa simples de até 2% do faturamento da empresa no exercício anterior, limitada a R$ 50 milhões por infração, além de advertência, publicização da infração e, em casos graves, bloqueio ou eliminação dos dados. Pra uma clínica pequena, o teto de R$ 50 milhões nunca vai ser o número relevante — o que pesa é a proporcionalidade sobre o faturamento de uma empresa muito menor, e o dano à confiança do paciente que nenhuma multa mede.
O risco maior, na prática, não é uma fiscalização batendo à porta do nada — é um incidente concreto (um dispositivo perdido, um acesso indevido, uma planilha compartilhada por engano) que obriga a clínica a provar, depois do fato, que tinha controle sobre quem via o quê. Sem histórico de acesso e sem segmentação por função, essa prova não existe.
Um checklist que cabe numa clínica pequena, sem virar projeto de TI
- Cada usuário do sistema tem login próprio (nunca uma senha genérica compartilhada pela equipe) e um nível de acesso compatível com sua função.
- O sistema usado guarda um histórico de quem acessou qual prontuário — não é preciso construir isso manualmente.
- Existe uma pessoa (ainda que acumulando a função) responsável por responder pedido de acesso ou correção de dado vindo de um paciente.
- Dados de paciente que saíram do sistema oficial (WhatsApp pessoal, planilha solta, anotação em papel) são o ponto mais comum de vazamento — e o mais fácil de eliminar só migrando o registro pro lugar certo.
Onde isso entra no sistema que a clínica já usa
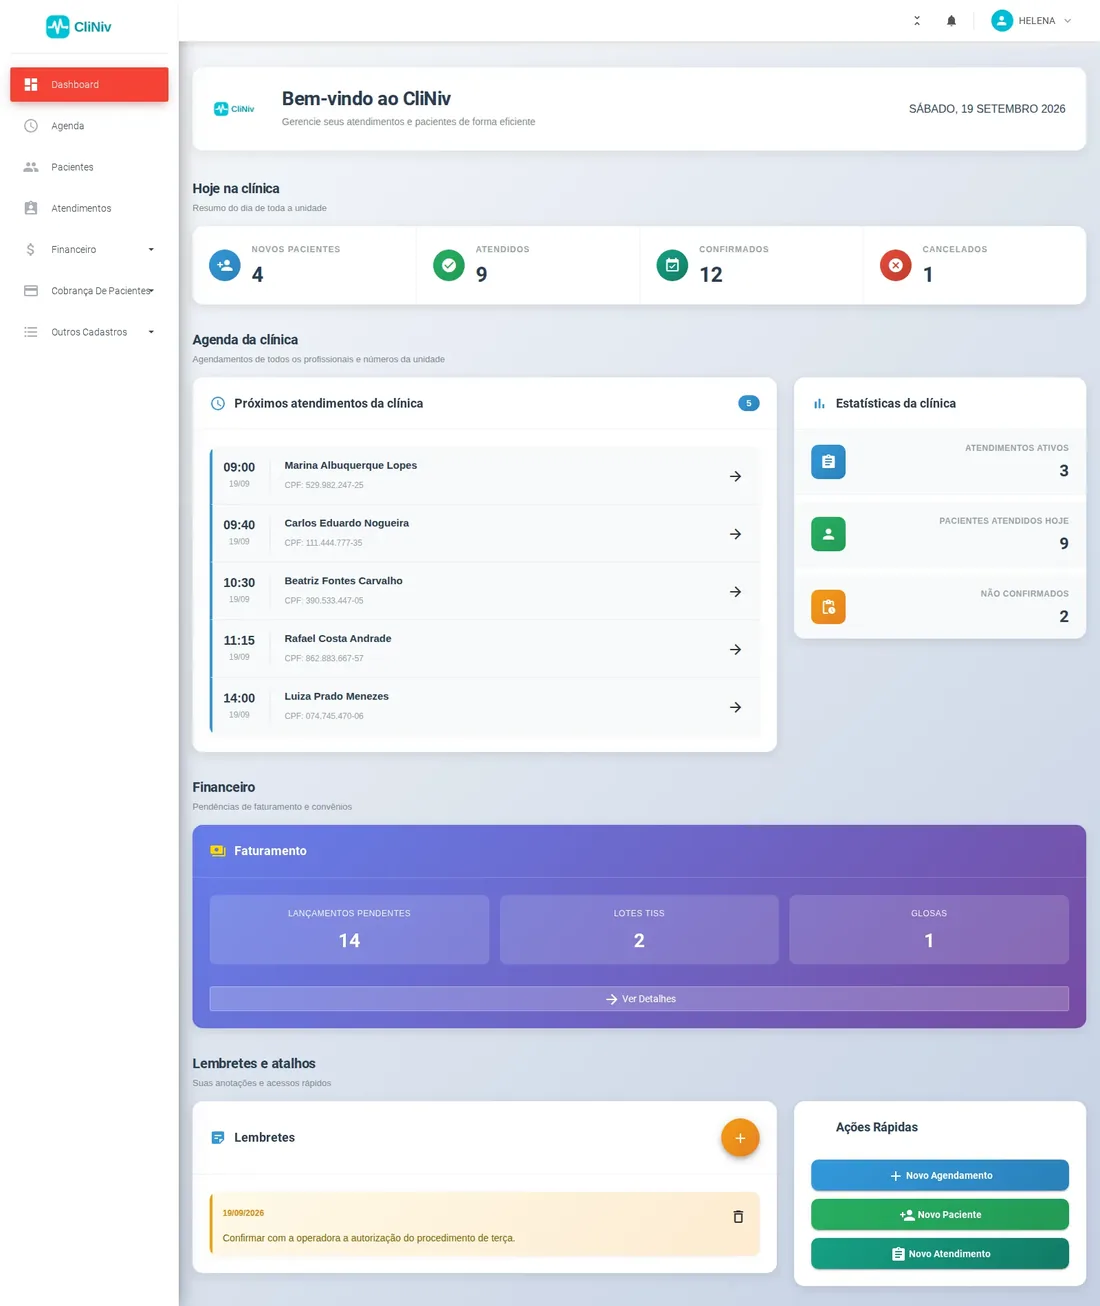
Segurança de dado de paciente não devia depender de a clínica montar isso por conta própria em paralelo ao atendimento. É por isso que o CliNiv isola completamente os dados de cada clínica na plataforma — sem mistura entre contas — e dá controle de acesso por usuário e função dentro da própria equipe, desde o plano Gratuito: quem faz login vê exatamente o que sua função precisa ver, nem mais, nem menos, e a clínica não precisa resolver isso na unha por fora do sistema que já usa todo dia.
Começar grátis agora